


GUERRE HYBRIDE
13 octobre 2026
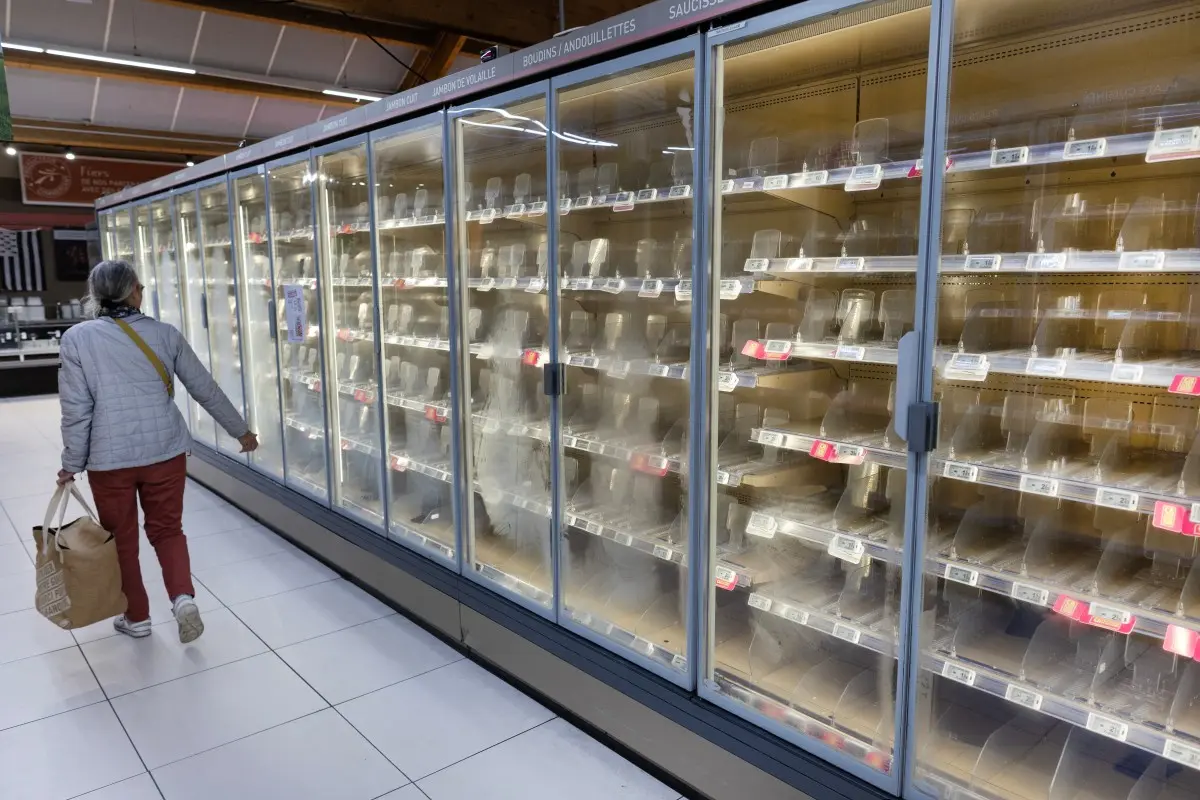
Mega piratage de la chaîne du froid française : sommes-nous prêts aux guerres numériques qui sont déjà là ?
Nul besoin de confrontation militaire pour désorganiser un pays, il suffit de s’en prendre à son réseau électrique, son système de paiement ou sa chaîne logistique, avec l’avantage décisif de ne jamais être clairement identifié. L’attaque contre la chaîne du froid française en offre une illustration presque banale. Entre ANSSI mobilisée, cadre réglementaire quasi complet sur le papier et mise en œuvre réelle encore balbutiante, la vraie question n’est plus d’empêcher ces attaques, mais d’éviter qu’elles ne tournent à la crise systémique.


11 min de lecture
Ce qu'il faut en retenir :
Vecteur de vulnérabilité matérielle : Le piratage des chaînes de froid industrielles (via la prise de contrôle à distance de régulateurs de température Danfoss non maintenus) illustre comment une faille dans des équipements connectés obsolètes (firmwares) peut entraîner des dégâts matériels réels et majeurs, facilités par des moteurs de recherche de failles comme Shodan ou l'IA générative.
Malveillance vs Guerre hybride : Si cet incident précis relève probablement d'un acte de malveillance isolée plutôt que d'une attaque étatique structurée (absence de rançon ou d'objectif stratégique), il met en lumière le concept de guerre hybride : perturber des chaînes logistiques ou des infrastructures civiles (eau, énergie, santé) pour éroder la confiance ou paralyser l'économie sous le couvert de l'anonymat.
Propagation par la chaîne de valeur : La sécurité nationale ne dépend pas seulement des 249 Opérateurs d'Importance Vitale (OIV) ultra-sécurisés, mais de la résilience globale des entreprises privées et sous-traitants. Une faille localisée chez un fournisseur non critique peut se propager à toute une chaîne logistique essentielle (distribution alimentaire).
Décalage d'action et doctrine de résilience : La réponse de la France (ANSSI, directive NIS2) repose sur une détection performante, mais le principal défi réside dans le temps nécessaire pour déployer des correctifs face à la rapidité des attaques automatisées. L'enjeu stratégique n'est pas d'atteindre le zéro risque, mais d'assurer la continuité de la nation en mode dégradé face à des cyberattaques systémiques.
La suite de cet article est réservée aux abonnés.
Thierry Berthier est Maître de Conférences en mathématiques à l'Université de Limoges et enseigne dans un département informatique. Il est chercheur au sein de la Chaire de cybersécurité & cyberdéfense Saint-Cyr – Thales -Sogeti et est membre de l'Institut Fredrik Bull.

Aubry Springuel est docteur en sciences de gestion et ancien de l'École de Guerre Économique.
Thierry Berthier est Maître de Conférences en mathématiques à l'Université de Limoges et enseigne dans un département informatique. Il est chercheur au sein de la Chaire de cybersécurité & cyberdéfense Saint-Cyr – Thales -Sogeti et est membre de l'Institut Fredrik Bull.
Aubry Springuel est docteur en sciences de gestion et ancien de l'École de Guerre Économique.