

CYBERSECURITE
30 avril 2021
Ransomware : les cyber criminels gagnent beaucoup plus de batailles que ceux qui les combattent
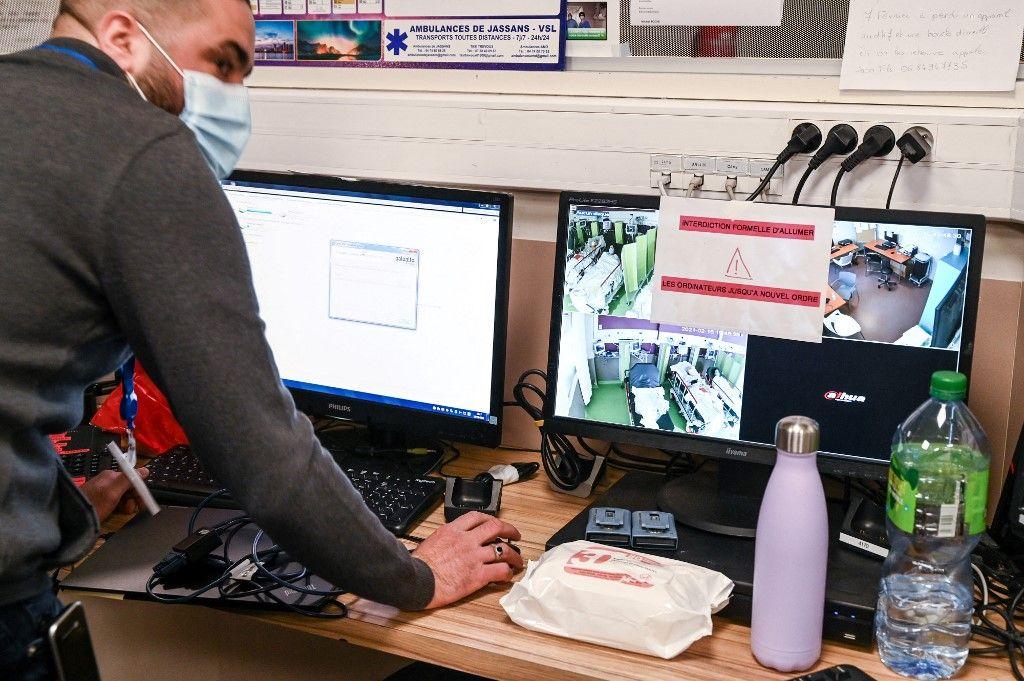
Les attaques informatiques via des rançongiciels (ransomwares) se multiplient. De plus en plus d'institutions ou des établissements publics sont visés, comme des hôpitaux ou la police de Washington récemment.


Atlantico : Une récente étude menée par Palo Alto Networks affirme que le nombre de paiements aux rançongiciels avait explosé l’an dernier, passant pour les Etats-Unis, le Canada et l’Union européenne de $115 000 à $312 000 entre 2019 et 2020. A-t-on une idée de qui se cache derrière ces attaques et quelles sont les entreprises/administrations les plus ciblées ? Qui sont les victimes les plus susceptibles de payer la rançon ?
Loïc Guezo : On a peu de chiffres officiels concernant ce genre d’attaques, ceux qu’on a correspondent à des études faites par des prestataires de services qui interrogent leurs clients, ces chiffres pourraient être enrichis des sources policières (nombre de plaintes) ou de celles des assureurs, très concernés par ces problématiques car souvent amenés à jouer un rôle quant à la prise de décision dans ce genre de situation. Concernant les victimes, depuis le milieu de l’année dernière, il y a une recrudescence d’attaques de rançongiciels à l’égard des établissements publics, des hôpitaux notamment, mais également des collectivités locales et territoriales. Ce phénomène est pour partie nouveau, même si des schémas d’attaque plus classiques visant les grandes organisations restent nombreux. Il n'y a néanmoins pas d’attaques trop nombreuses sur ces grandes organisations, car elles ont déjà eu lieu il y a quelques années, et qu’elles ont généralement mis au point des réponses à ces attaques, mais cela arrive malgré tout. L’objectif de ces criminels est donc de changer de cible, afin de mener des campagnes sur des cibles qui n’ont pas été déjà touchées.
La suite de cet article est réservée aux abonnés.
